Blog Host Group
Fique por dentro das últimas novidades sobre hospedagem, tecnologia e dicas para seu negócio digital.
Fique por dentro das últimas novidades sobre hospedagem, tecnologia e dicas para seu negócio digital.
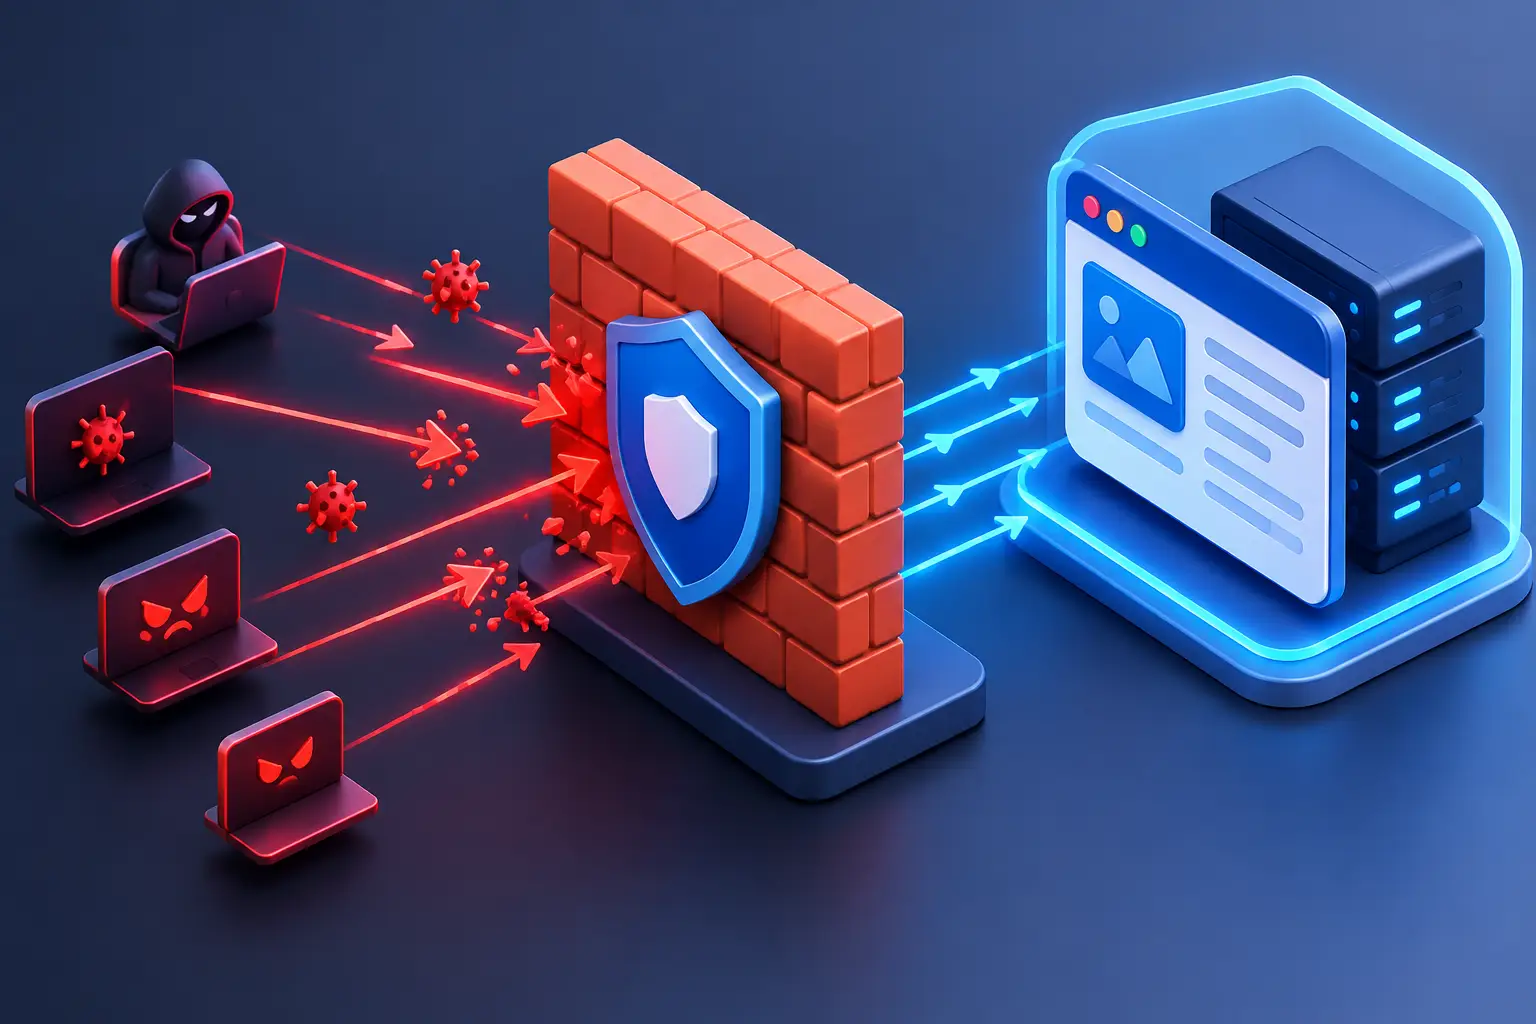
Uma loja virtual pode funcionar perfeitamente pela manhã e, em poucas horas, começar a receber milhares de tentativas de login, requisições maliciosas ou tráfego automatizado. Sem um firewall para aplicações web, o servidor precisa processar parte desse volume antes que qualquer resposta seja tomada. O resultado pode ser lentidão, indisponibilidade, perda de vendas e exposição de dados.
O firewall tradicional continua necessário para proteger redes, portas e serviços. Porém, ele não foi criado para interpretar o comportamento de uma aplicação, como um formulário de contato, uma área administrativa, uma API ou o carrinho de compras de um e-commerce. É nesse ponto que o WAF, sigla para Web Application Firewall, passa a ser uma camada estratégica de segurança.
Um WAF analisa as requisições HTTP e HTTPS que chegam ao site ou aplicativo antes de elas atingirem a aplicação. Ele identifica padrões suspeitos, bloqueia acessos indevidos e aplica regras específicas para reduzir riscos conhecidos. Em vez de observar apenas de onde veio uma conexão, ele verifica o que está sendo solicitado e como isso está acontecendo.
Essa diferença é relevante para negócios que usam WordPress, WooCommerce, Magento, sistemas próprios em PHP, APIs em NodeJS ou aplicações desenvolvidas em Python e Ruby. Todos esses ambientes recebem entradas de usuários, parâmetros em URLs, dados enviados por formulários e chamadas automatizadas. Cada ponto de interação pode se tornar uma tentativa de exploração quando não há controles adequados.
Entre os ataques mais comuns que um WAF ajuda a mitigar estão injeção de SQL, cross-site scripting, tentativas de força bruta, exploração de falhas conhecidas, varreduras automatizadas e abuso de APIs. Ele também pode limitar acessos por IP, país, padrão de comportamento ou frequência de requisições.
Isso não significa que um WAF substitui atualizações, senhas fortes, backups ou desenvolvimento seguro. Segurança eficiente funciona em camadas. O firewall reduz a superfície de ataque e cria uma barreira entre a internet e a aplicação, mas a manutenção do sistema continua indispensável.
Muitos empreendedores acreditam que somente grandes empresas atraem ataques. Na prática, boa parte das tentativas é automatizada. Bots não escolhem uma empresa por faturamento ou relevância de marca: eles procuram sites desatualizados, páginas de login expostas, plugins vulneráveis e configurações previsíveis.
Um blog institucional pode ser usado para envio de spam. Uma conta de hospedagem comprometida pode consumir recursos do servidor. Uma loja virtual fora do ar em um período promocional pode perder receita e confiança. Para agências e revendedores, uma falha em um único projeto ainda pode afetar a percepção de todos os clientes atendidos.
A proteção precisa acompanhar a função do site. Um portfólio simples tem riscos diferentes de um sistema com login, pagamentos e dados de clientes. Ainda assim, ambos se beneficiam de monitoramento e filtragem de requisições maliciosas.
Um bom firewall para aplicações web trabalha com regras conhecidas e análise de comportamento. Ele pode bloquear uma sequência de comandos típica de injeção de SQL, desafiar um acesso automatizado com uma verificação adicional ou restringir centenas de tentativas de login feitas em poucos minutos.
Em ambientes mais avançados, também é possível criar regras personalizadas. Uma API pode aceitar chamadas apenas de determinados endereços IP. A área administrativa pode ficar limitada a uma rede corporativa. Um endpoint muito requisitado pode receber limites de taxa para evitar abuso e preservar recursos.
O ponto de atenção é o ajuste dessas regras. Um bloqueio excessivo pode impedir clientes reais de concluir uma compra, acessar uma conta ou enviar um formulário. Isso acontece, por exemplo, quando uma regra interpreta uma busca legítima como suspeita ou limita o tráfego de uma campanha que gerou muitos acessos em pouco tempo.
Por isso, a configuração deve considerar o perfil da aplicação. Uma loja virtual precisa permitir picos em datas promocionais. Um painel interno pode operar com regras bem mais restritivas. Uma API pública exige acompanhamento de consumo e documentação clara para evitar bloqueios indevidos.
Alguns problemas não comprovam sozinhos uma invasão, mas indicam que vale revisar a camada de segurança. Quedas recorrentes, picos de CPU sem aumento equivalente de visitantes, muitos acessos à página de login e crescimento de spam em formulários são exemplos frequentes.
Também merecem atenção logs com tentativas repetidas de acessar arquivos inexistentes, URLs estranhas ou caminhos administrativos de outros sistemas. Esse comportamento costuma revelar bots testando vulnerabilidades em larga escala.
Quando houver quatro ou mais dos sinais abaixo, a prioridade deve ser revisar a proteção da aplicação e a infraestrutura de hospedagem:
O ideal é agir antes de uma indisponibilidade maior. Investigar registros de acesso, atualizar componentes e aplicar regras de proteção costuma ser muito mais simples do que recuperar um ambiente já comprometido.
A resposta depende da arquitetura, do volume de tráfego e do nível de controle necessário. Um WAF em nuvem fica à frente da origem do site e pode filtrar tráfego antes de ele chegar ao servidor. Essa abordagem ajuda a reduzir carga e é útil para aplicações expostas a grande volume de acessos ou ataques de negação de serviço.
Já os controles integrados ao ambiente de hospedagem ou servidor podem ser mais práticos para quem precisa centralizar a operação. Eles permitem combinar regras de aplicação, configurações do servidor, monitoramento e suporte técnico no mesmo contexto. Para pequenos e médios projetos, essa integração reduz a complexidade operacional.
Em servidores dedicados e cloud, há maior liberdade para definir políticas específicas, instalar ferramentas e ajustar recursos. Em hospedagem compartilhada, parte dessas decisões é gerenciada pelo provedor, o que simplifica a rotina, mas limita personalizações mais profundas. Não existe uma escolha universalmente melhor: existe a opção compatível com o risco e a operação do seu projeto.
O firewall entrega mais valor quando faz parte de uma rotina de segurança. Comece protegendo rotas críticas, como login, painel administrativo, checkout, páginas de envio de arquivos e endpoints de API. Em seguida, acompanhe os eventos bloqueados para entender se as regras estão atuando contra ameaças reais ou gerando falsos positivos.
Mantenha o CMS, temas, plugins, bibliotecas e dependências atualizados. Uma regra de WAF pode bloquear tentativas conhecidas, mas não corrige uma vulnerabilidade presente em código desatualizado. Use credenciais exclusivas, autenticação em dois fatores quando disponível e permissões mínimas para cada usuário.
Backups periódicos são outra medida essencial. Eles não impedem ataques, mas reduzem o impacto caso seja necessário restaurar arquivos, banco de dados ou configurações. Testar a restauração é tão importante quanto manter uma cópia armazenada.
Também vale separar ambientes de desenvolvimento, homologação e produção. Testar uma nova regra diretamente no site em operação pode interromper funções legítimas. Quando há uma área de testes, a equipe consegue validar atualizações e políticas de segurança com menor risco.
À medida que um site recebe mais visitantes, integrações e transações, seu padrão de proteção precisa evoluir. Uma aplicação que começou como página institucional pode se tornar uma operação com login de clientes, emissão de boletos, integrações com ERP e APIs de parceiros. Cada avanço cria novas necessidades de controle.
A Host Group oferece infraestrutura para essa evolução, com recursos de segurança, monitoramento, backups e opções que acompanham desde sites em hospedagem até projetos que exigem cloud ou servidores dedicados. O objetivo é manter sua operação disponível, com desempenho e suporte especializado 24/7.
Tratar o WAF como uma barreira isolada é pouco. Use-o como parte de uma estratégia contínua: conheça os pontos críticos da sua aplicação, acompanhe os acessos e ajuste a proteção conforme o negócio cresce. Seu site não precisa apenas estar no ar. Ele precisa continuar confiável quando mais importa.

Autor na Host Group, compartilhando conhecimento sobre hospedagem e tecnologia.
Ver todos os posts