Blog Host Group
Fique por dentro das últimas novidades sobre hospedagem, tecnologia e dicas para seu negócio digital.
Fique por dentro das últimas novidades sobre hospedagem, tecnologia e dicas para seu negócio digital.
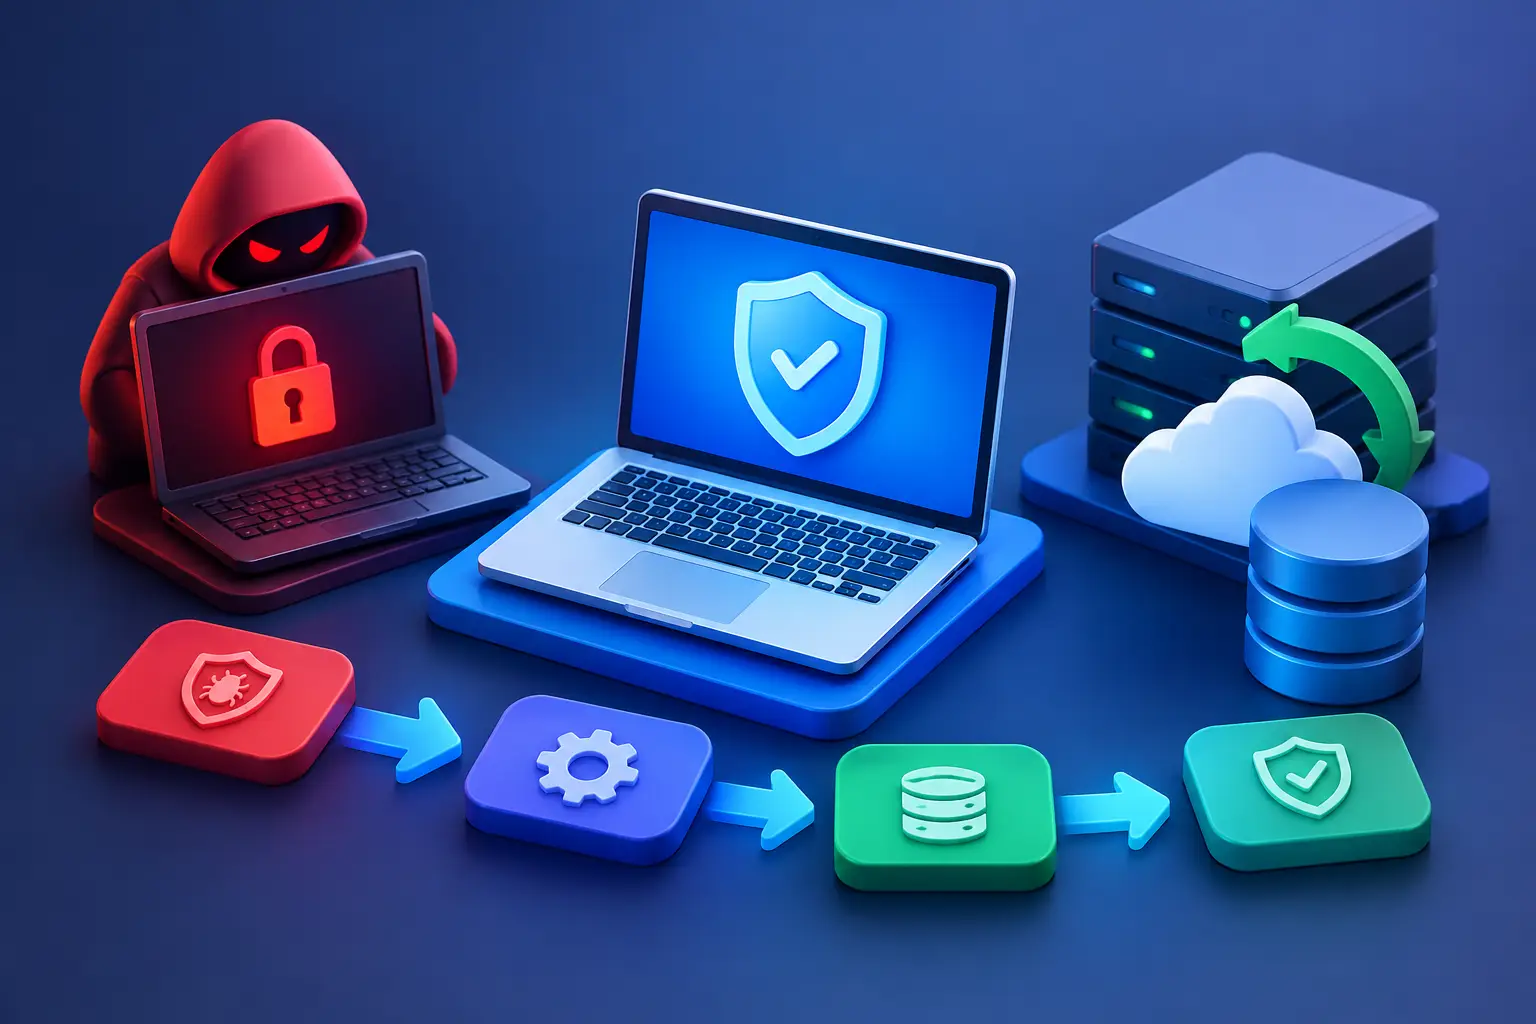
Uma tela com arquivos criptografados, uma nota de resgate e sistemas indisponíveis podem paralisar vendas, atendimento, e-mails e a operação interna em poucos minutos. A recuperação após ataque ransomware não começa ao pagar o resgate ou restaurar um backup às pressas. Ela começa ao conter o incidente, preservar evidências e impedir que a ameaça volte junto com os dados recuperados.
Para empresas que dependem de sites, lojas virtuais, aplicações e servidores, cada decisão nas primeiras horas influencia o tempo de indisponibilidade e a exposição de informações. O objetivo é retomar a operação com segurança, não apenas fazer o sistema voltar a responder.
Ao identificar sinais de ransomware, como arquivos com extensões desconhecidas, alertas de criptografia ou pedidos de pagamento, isole imediatamente os ativos afetados. Desconecte servidores, computadores e compartilhamentos de rede comprometidos da internet e da rede interna. Essa medida reduz a possibilidade de o malware alcançar outros dispositivos, volumes e backups acessíveis.
Evite reiniciar máquinas sem orientação técnica. Alguns registros de memória, processos ativos e evidências podem ajudar a entender como ocorreu a invasão. Também não exclua arquivos, ferramentas ou mensagens do atacante antes de registrar o que foi encontrado. Tire capturas de tela, anote horários, guarde a nota de resgate e registre quais sistemas, usuários e dados parecem envolvidos.
A comunicação precisa ser rápida e controlada. Acione o responsável técnico, a liderança da empresa e os fornecedores de infraestrutura que possam apoiar a contenção. Se houver uma equipe interna, defina uma pessoa para centralizar atualizações. Informações desencontradas fazem o incidente crescer e podem levar alguém a reconectar um ambiente ainda comprometido.
Em operações de hospedagem, vale verificar acessos ao painel, contas FTP ou SFTP, chaves SSH, usuários de banco de dados, integrações de pagamento e contas de e-mail. Um site aparentemente normal pode manter credenciais expostas ou scripts maliciosos instalados em diretórios pouco utilizados.
A restauração só deve começar depois de uma análise inicial da causa e do alcance do ataque. Restaurar dados em um servidor ainda vulnerável pode devolver ao criminoso o mesmo acesso que permitiu a invasão. Primeiro, é necessário identificar se a entrada ocorreu por credenciais vazadas, falha sem correção, aplicativo desatualizado, acesso remoto inseguro, phishing ou permissões excessivas.
Em seguida, reconstrua o ambiente de forma controlada. Quando possível, prefira criar uma nova instância, máquina virtual ou servidor limpo em vez de tentar aproveitar integralmente um sistema comprometido. Instale atualizações do sistema operacional, do painel de controle e dos aplicativos antes de restaurar dados. Em sites e aplicações, atualize CMS, plugins, temas, bibliotecas, frameworks e dependências.
Troque todas as credenciais relacionadas ao ambiente, mesmo as que não parecem afetadas. Isso inclui senhas de painel, SSH, banco de dados, e-mail, APIs, serviços de armazenamento, contas administrativas e usuários de aplicações. A autenticação em dois fatores deve ser ativada onde estiver disponível, especialmente para painéis de hospedagem e contas com privilégios elevados.
A recuperação exige cuidado com permissões. Uma conta de aplicação que tem acesso irrestrito a todo o servidor aumenta o impacto de uma invasão. Revise quem pode alterar arquivos, criar usuários, acessar bancos de dados e administrar domínios. O princípio é simples: cada conta deve ter apenas o nível de acesso necessário para executar sua função.
Ter backup não garante recuperação. O ponto decisivo é possuir uma cópia íntegra, anterior ao momento da invasão e separada do ambiente atacado. Se o malware teve acesso ao servidor por dias ou semanas, backups recentes podem conter arquivos alterados, portas de acesso ocultas ou dados já criptografados.
Antes de restaurar, valide a data dos backups e faça uma verificação em ambiente isolado. Compare arquivos críticos, bancos de dados e registros de acesso. Em uma loja virtual, por exemplo, é preciso equilibrar a segurança da cópia escolhida com a perda de pedidos, cadastros e alterações realizadas depois daquele ponto. Dependendo do caso, a equipe poderá restaurar a base confiável e recuperar transações mais recentes a partir de sistemas de pagamento, e-mails ou relatórios externos.
A regra 3-2-1 continua prática: mantenha ao menos três cópias dos dados, em dois tipos de mídia ou locais diferentes, com uma cópia externa e inacessível diretamente pelo ambiente de produção. Para negócios com maior exigência de disponibilidade, backups imutáveis e testes frequentes de restauração oferecem uma camada adicional de proteção.
Não trate o backup como uma tarefa automática que nunca é conferida. É necessário testar se arquivos, bancos de dados, caixas de e-mail e configurações realmente podem ser restaurados dentro do prazo que a empresa suporta ficar parada. Um backup válido, mas lento demais para a necessidade do negócio, ainda pode gerar prejuízo relevante.
A pressão para pagar costuma ser grande quando há faturamento interrompido, dados sensíveis envolvidos ou prazos de clientes em risco. Ainda assim, o pagamento não garante a entrega de uma chave de descriptografia funcional, a recuperação completa dos arquivos ou a eliminação de cópias de dados feitas pelos criminosos.
Em ataques de dupla extorsão, os invasores ameaçam publicar ou vender informações mesmo que os arquivos sejam recuperados. Por isso, pagar pode reduzir uma parte do impacto imediato, mas não encerra a obrigação de investigar, corrigir falhas e avaliar a exposição de dados. A decisão deve envolver direção, jurídico, especialistas em segurança e, quando necessário, autoridades competentes.
Se houver indícios de comprometimento de dados pessoais, a empresa precisa avaliar suas responsabilidades conforme a LGPD. O tipo de informação atingida, o volume de registros, as medidas adotadas e o risco para os titulares influenciam os próximos passos. Documentar o incidente desde o início ajuda a demonstrar que houve resposta técnica e administrativa adequada.
Depois de restaurar dados e serviços, não coloque tudo em produção de uma vez. Priorize o que sustenta a operação: canais de atendimento, sistemas de pedidos, e-mail corporativo, site institucional, banco de dados e integrações essenciais. Monitore cada etapa para detectar comportamentos anormais, tentativas de login, criação indevida de usuários e alterações inesperadas em arquivos.
Em um ambiente web, faça verificações de integridade antes de liberar o acesso público. Confira arquivos do aplicativo, permissões de diretórios, tarefas agendadas, redirecionamentos, certificados, configurações de DNS e contas administrativas. Uma página inicial funcionando não prova que o ambiente está limpo.
A capacidade de monitoramento também precisa aumentar temporariamente após o incidente. Analise logs de acesso, eventos de firewall, autenticações falhas e consumo de recursos. Picos fora do padrão podem indicar que uma persistência maliciosa permaneceu ativa ou que credenciais antigas continuam sendo testadas.
Uma infraestrutura com backups periódicos, firewall, monitoramento e suporte especializado 24/7 reduz o tempo de resposta, mas não substitui boas práticas de gestão. Na Host Group, a combinação entre hospedagem, cloud ou servidores dedicados deve ser escolhida conforme o nível de controle, isolamento e continuidade que a operação exige.
Todo ataque precisa gerar um plano de ação objetivo. Reúna os envolvidos para registrar a linha do tempo, a origem provável, os controles que falharam, o tempo de recuperação e os impactos no negócio. Esse material orienta investimentos e evita que a empresa trate o caso apenas como um evento isolado.
Algumas melhorias costumam trazer resultado imediato: atualização contínua de sistemas, autenticação em dois fatores, segmentação de rede, menor privilégio de acesso, treinamento contra phishing e política de backup testada. Para sites, também é essencial manter plugins e componentes atualizados, remover extensões sem uso e proteger contas administrativas com senhas exclusivas.
A recuperação não termina quando os arquivos reaparecem na tela. Ela termina quando a empresa entende o que foi comprometido, fecha a porta de entrada e comprova que consegue restaurar sua operação com previsibilidade. Preparar esse processo antes do próximo incidente é uma das decisões mais diretas para manter seu site e seus serviços sempre online.

Autor na Host Group, compartilhando conhecimento sobre hospedagem e tecnologia.
Ver todos os posts