Blog Host Group
Fique por dentro das últimas novidades sobre hospedagem, tecnologia e dicas para seu negócio digital.
Fique por dentro das últimas novidades sobre hospedagem, tecnologia e dicas para seu negócio digital.
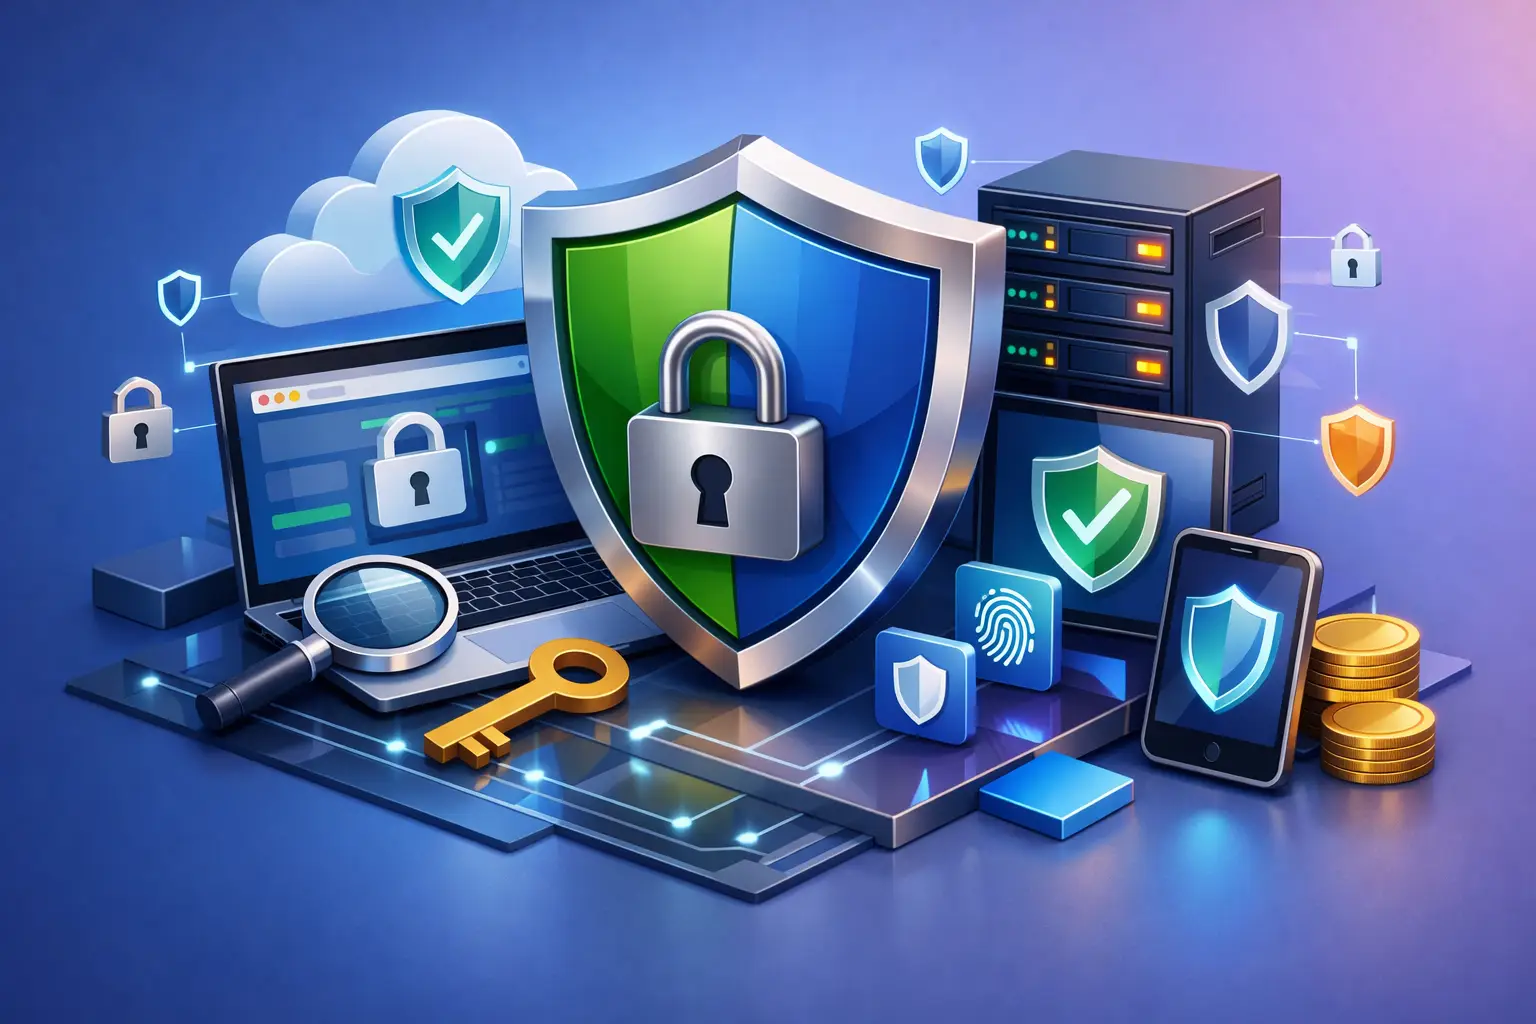
Um aviso de site não seguro pode interromper uma venda antes mesmo de o usuário conhecer sua empresa. Ele reduz a confiança, prejudica formulários de contato, cria dúvidas sobre pagamentos e ainda expõe a operação a riscos evitáveis. Este guia SSL para empresas explica como transformar o certificado digital em uma camada prática de segurança, credibilidade e continuidade para o seu negócio.
SSL não é apenas um ícone de cadeado na barra do navegador. Quando configurado corretamente, ele protege a troca de informações entre o navegador e o servidor, ajuda a preservar a integridade do conteúdo e confirma que o visitante está acessando o domínio esperado. Para sites institucionais, lojas virtuais, sistemas internos e aplicações web, essa proteção deve fazer parte da infraestrutura desde o início.
SSL é o nome mais conhecido da tecnologia de criptografia usada para proteger conexões na web. Na prática atual, o protocolo utilizado é o TLS, evolução mais segura do SSL. Ainda assim, o mercado costuma chamar o certificado de certificado SSL.
Ao acessar um endereço iniciado por HTTPS, o navegador verifica o certificado apresentado pelo servidor e cria uma conexão criptografada. Isso reduz o risco de terceiros interceptarem dados como senhas, dados de cadastro, informações de pagamento e mensagens enviadas por formulários.
A proteção é relevante mesmo quando o site não vende diretamente pela internet. Uma página institucional pode receber currículos, solicitações de orçamento, dados de clientes e contatos comerciais. Sem HTTPS, essas informações podem trafegar sem a proteção adequada. Além disso, navegadores modernos destacam páginas sem certificado como não seguras, o que afeta a percepção da marca.
Há também um ponto operacional: mecanismos de busca e serviços de terceiros esperam conexões seguras. Recursos como integrações de pagamento, APIs, login de usuários e ferramentas de análise podem apresentar falhas ou restrições quando o HTTPS não está ativo em todo o domínio.
A escolha não deve ser baseada somente no preço. O certificado precisa acompanhar a estrutura do seu domínio, o tipo de validação necessário e a forma como a empresa publica serviços online.
O certificado de Validação de Domínio, ou DV, confirma que quem solicita o certificado controla o domínio. Ele é indicado para sites institucionais, blogs, landing pages, portfólios, painéis administrativos e muitos projetos de pequeno e médio porte.
A criptografia oferecida por um DV é equivalente à de certificados de outras categorias. A diferença está no processo de validação de identidade, não na força da criptografia. Para uma empresa que precisa colocar um site seguro no ar com rapidez, o DV costuma atender bem.
Certificados de Validação de Organização, ou OV, incluem uma checagem da entidade responsável pelo domínio. Já os certificados EV envolvem verificações adicionais. Eles podem fazer sentido em operações que exigem processos formais de validação, como determinadas instituições financeiras, empresas com exigências contratuais específicas ou ambientes B2B de alta criticidade.
No entanto, não existe ganho automático de segurança técnica apenas por escolher OV ou EV. Se o objetivo é criptografar o tráfego de um site comum, um DV bem instalado, com renovação em dia e configuração atualizada pode ser suficiente. O investimento adicional deve ser justificado pela necessidade de comprovação organizacional, auditoria ou política interna.
Se a empresa usa subdomínios como loja.seudominio.com.br, suporte.seudominio.com.br e app.seudominio.com.br, vale avaliar um certificado curinga, também chamado de wildcard. Ele cobre um domínio principal e seus subdomínios de primeiro nível.
Já um certificado multidomínio, conhecido como SAN, pode proteger nomes diferentes em uma mesma configuração, como seudominio.com.br, outraempresa.com.br e sistema-interno.net.br. É uma alternativa útil para agências, grupos empresariais e operações com vários projetos.
A escolha depende da arquitetura. Um wildcard simplifica a gestão, mas amplia o impacto caso a chave privada seja comprometida. Certificados separados dão mais isolamento entre serviços, embora aumentem a quantidade de itens para acompanhar. Para ambientes maiores, a decisão deve considerar controle de acesso, equipes responsáveis e políticas de segurança.
Instalar o SSL é o começo, não o fim do trabalho. Um site pode ter certificado válido e, mesmo assim, exibir alertas, carregar conteúdo inseguro ou aceitar protocolos antigos. A segurança depende da configuração conjunta entre hospedagem, aplicação, domínio e práticas de administração.
O primeiro passo é garantir que todas as versões do endereço redirecionem para HTTPS. Isso inclui a versão com www, sem www e eventuais URLs antigas. Sem esse redirecionamento, visitantes e mecanismos de busca podem continuar acessando páginas sem criptografia.
Também é necessário corrigir conteúdo misto. Esse problema ocorre quando uma página HTTPS carrega imagens, scripts, fontes ou arquivos por HTTP. Além de gerar alertas no navegador, conteúdo misto pode abrir brechas para alteração de recursos carregados na página. Em lojas virtuais, um script externo sem HTTPS é um risco que não deve ser ignorado.
Outro cuidado é manter TLS e conjuntos de criptografia atualizados no servidor. Protocolos antigos devem ser desativados, enquanto versões atuais do TLS precisam estar disponíveis para navegadores modernos. Essa configuração costuma ser gerenciada pela infraestrutura de hospedagem ou pelo time técnico, mas deve fazer parte de uma revisão periódica.
A implantação deve seguir uma sequência simples e controlada. Primeiro, confirme que o domínio aponta para o servidor correto e que você tem acesso ao painel de hospedagem ou à configuração do servidor. Em seguida, emita ou ative o certificado para todos os nomes que serão usados no site.
Depois da emissão, instale o certificado e teste a abertura do domínio em HTTPS. Só então configure o redirecionamento permanente do HTTP para o HTTPS. Fazer o redirecionamento antes de o certificado estar ativo pode gerar erros de acesso para os visitantes.
Em sistemas de gestão de conteúdo, plataformas de e-commerce e aplicações próprias, atualize a URL principal para HTTPS. Revise também arquivos de configuração, variáveis de ambiente, URLs de callback, integrações de pagamento e serviços de e-mail transacional. Um endereço HTTP esquecido em uma integração pode causar falhas difíceis de identificar.
Por fim, teste as páginas mais importantes: início, contato, login, carrinho, checkout, área do cliente e formulários. Verifique o comportamento em celular e computador. A validação precisa incluir não apenas o cadeado no navegador, mas também o envio de dados e o funcionamento de recursos externos.
Um certificado vencido pode deixar o site inacessível para parte dos usuários e gerar uma mensagem de alerta bastante agressiva no navegador. Para uma empresa, isso significa perda de vendas, chamados de suporte e desgaste de reputação por uma falha totalmente previsível.
A renovação automática é a melhor opção para certificados de uso recorrente. Mesmo assim, monitore a data de vencimento e configure alertas para a equipe responsável. A automação pode falhar por alterações no DNS, bloqueios de validação, mudanças no servidor ou problemas de cobrança quando há certificados pagos.
Mantenha uma rotina que registre o responsável pelo domínio, o acesso ao painel, o tipo de certificado utilizado e a data de renovação. Essa documentação ganha ainda mais valor quando a empresa trabalha com agência, desenvolvedor terceirizado ou equipes diferentes para marketing e tecnologia.
A criptografia adiciona uma etapa à conexão, mas não deve ser tratada como inimiga da velocidade. Com servidores atualizados, HTTP/2 ou tecnologias equivalentes, armazenamento rápido e boa configuração de cache, é possível ter segurança e carregamento eficiente ao mesmo tempo.
O problema aparece quando a empresa escolhe uma infraestrutura limitada, sem monitoramento ou sem suporte técnico capaz de atuar em erros de certificado, redirecionamento e DNS. Em uma operação comercial, o SSL precisa estar integrado a uma hospedagem que ofereça disponibilidade, backups, firewall e atendimento especializado.
Na Host Group, o SSL gratuito pode ser incluído na estrutura de hospedagem para facilitar a proteção inicial de sites e aplicações. Para projetos com requisitos específicos, como múltiplos domínios, ambientes de cloud ou servidores dedicados, a configuração deve acompanhar a arquitetura real da operação.
Alguns problemas aparecem com frequência e merecem atenção. Usar um certificado emitido para outro domínio causa erro imediato no navegador. Esquecer subdomínios importantes deixa partes da operação expostas. Manter páginas HTTP acessíveis cria duplicidade e reduz a consistência da proteção.
Também é inadequado compartilhar a chave privada do certificado sem necessidade. Ela deve ficar protegida no servidor e acessível apenas a pessoas e processos autorizados. Se houver suspeita de vazamento, o certificado deve ser revogado e substituído imediatamente.
Por fim, não confunda HTTPS com proteção completa contra ataques. O certificado criptografa a comunicação, mas não impede senhas fracas, vulnerabilidades em plugins, invasões por credenciais vazadas ou falhas no código. Atualizações, backups testados, controle de acessos e firewall continuam sendo indispensáveis.
Antes de publicar uma nova página, lançar uma loja ou migrar uma aplicação, inclua o HTTPS na sua lista de validação. O melhor certificado é aquele que está correto para o seu domínio, renovado no prazo e integrado a uma infraestrutura preparada para manter o seu site sempre online.

Autor na Host Group, compartilhando conhecimento sobre hospedagem e tecnologia.
Ver todos os posts